Problème
Comment l’humain embarque-t-il dans les technologies numériques avancées ?
Sous le terme “technologies numériques avancées“, on inclut la cybersécurité, l’Intelligence Artificielle et les Big Data.
Points clefs : des systèmes complexes intriqués
- il y a d’une part la machine et les technologies qui évoluent, vite
- d’autre part des contextes géopolitiques et globaux complexes
- et… des humains
Aujourd’hui, les sujets sont trop complexes pour être compréhensibles ou appréhendables par une seule personne.
Et le risque zéro n’existe pas.
Dans cet article, nous allons d’abord focaliser sur les points de vue d’expertise technique, puis sur les points de vue d’expertise humaine.
Etat des lieux – vision d’experts techniques
Les experts qui oeuvrent dans ces domaines s’accordent sur le fait que c’est l’humain qui reste l’atout majeur, notamment pour les capacités suivantes :
- expertise métier, avec des équipes en multi-expertises
- intuition
- adaptabilité cognitive
- capacité d’apprentissage des situations passées, qui renforce l’expertise
Les enjeux sont de traiter les problèmes et les menaces, prioriser les projets principaux et de continuer à se former en anticiper.
Les attaques cyber
Les attaques cyber sont centrées sur “l’ingénierie sociale” c’est à dire l’influence sur le comportement humain, qui va introduire une faille. Ou encore la manipulation psychologique.
Face à ces attaques, ce sont les comportements humains qui vont soit adopter des comportements les plus adaptés, soit adopter des comportements inadaptés et ouvrir une faille.
Dans les emails de phishing, ce qui entraine des comportements inappropriés sont le biais cognitifs, tels que l’appâtage par la cupidité, l’érotisme, l’amitié, le groupe. D’autres biais peuvent être exploités : la rareté, la valeur perçue, l’urgence, l’émotionnel.
Par ailleurs les stratégies techniques pour contourner les filtres -automatiques ou humains- évoluent régulièrement : par exemple, à une époque, les spams étaient visibles car truffés d’erreurs d’orthographe, ou d’approches grossières -peu crédibles pour des personnes attentives. Leur “qualité” s’est largement améliorée, notamment via des Large Learning Models. Et les medias employés diversifiés : e-mail spam, phishing, sms, message vocaux, démarchage téléphonique-
Les cibles privilégiées
Les PME sont plus particulièrement ciblées. Les Grandes Entreprises se sont dotées de ressources, depuis les attaques de la fin des années 2010. Cela dit leurs fournisseurs peuvent-être des PME, donc présenter des failles. Le tissu des entreprises est donc interconnecté.
Les organisations étatiques sont également d’excellentes cibles, notamment car elles sont interconnectées, et très peu protégées et réactives aux attaques.
Une attaque Cyber touche tous les pans d’une entreprise. Des plans de gestion de crise sont envisageables, selon la maturité cyber de l’entreprise, afin d’entrainer les acteurs de l’entreprise aux situations de crise.
Les scenarios dépendent de l’impact d’une attaque et de la fréquence de l’événement.
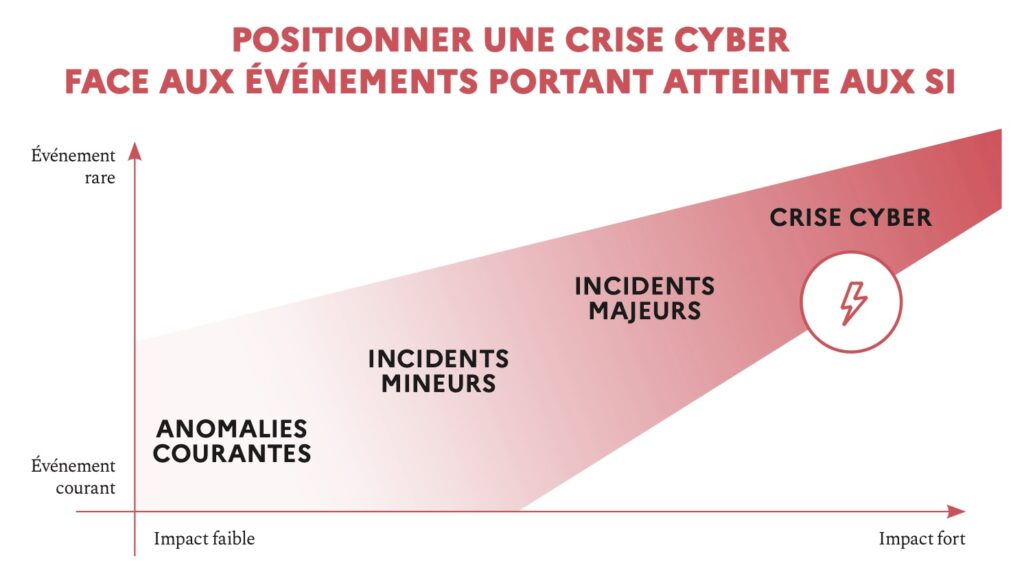
La dimension humaine est clef, par les comportements à risques et la posture face à la cyber ou l’IA.
Celle-ci dépend également des dimensions culturelles présentes pour chaque individu et dans l’équipe.
Développer la culture interne et la conscience des individus et des Leadership Teams est donc essentiel.
Les personnes qui travaillent en cyber et IS
Selon l’organisation professionnelle ISC2, les femmes représentent entre 20 et presque 30% des salariés en cyber et IA.
Applications en entreprise
Certains termes sont volontairement utilisés en anglais, car cela constitue le vocabulaire le plus courant des entreprises sur ces sujets aujourd’hui.
En schématisant, Artificial Intelligence comprend le Machine Learning, qui comprend le Deep Learning, qui comprend la Generative AI, souvent nommée GenAI.
GenAI utilise des modèles fondés sur des données existantes, pour créer du contenu, similaire et unique.
Un humain fait une requête à un GenAI, et reçoit en réponse une réponse. Pour la créer, la GenAI s’est appuyée sur des données.
A l’échelle des entreprises, ont trouve :
- AI Assistant & content Gen : des assistants IA et des générateurs de contenu, avec des interfaces conversationnelles c’est à dire que le mode de communication humain-machine est le langage. Les outils sont des chatbot, des pilotes de productivité, de l’édition d’image et de vidéo
- AI powered softwares : des logiciels améliorés ou automatisés par de l’IA. Par exemple de la détection automatique d’anomalies, des contrôles sécurité, du design accéléré.
- Agentic AI : des Agents d’IA, systèmes autonomes qui agissent vers des buts complexes. Par exemple de l’exploitation automatisée, du code, de la robotique.
Selon Julien Guille, ces trois domaines ont des niveaux de maturité décroissants dans les entreprises.
De plus, les impacts de l’usage de l’IA sont :
- AI Assistant & content Gen
- Minimaux pour les utilisations les plus courantes -recherche d’informations, écriture, création-
- Bas pour la productivité personnelle -mémos, création d’emails, traductions-
- Modérés pour l’efficacité opérationnelle -recherche et analyse, idéation stratégie, création complexe et relecture-
- AI powered softwares Hauts pour de l’automatisation de travail à haute valeur ajoutée -automatisation de workflows, outils de développement-
- Agentic AI Transformateurs pour ce qui permet de nouveaux modèles ou produits -automatisation sans intervention humaine, expérience client hyper personnalisée-
Enfin, grosso modo, la maturité d’adoption des usages de l’IA est proportionnelle aux niveaux d’impacts. Elle est très élevée parmi la population IT pour l’Agentic AI, et modérée pour la majorité des personnes dans les utilisations d’assistant IA et générateur de contenus.
Palier les risques d’utilisation de l’IA Générative
Selon une étude de Deloitte, l’utilisation de l’IA Générative augmente les risques, notamment par faute de contrôle des productions. Pour limiter les risques et gérer les conséquences, quelques mesures de salubrité numérique sont à mettre en place.
Elles s’articulent autour de deux grands axes, bien souvent intriqués comme on l’a vu plus haut :
- le cadre et les process
- les dimensions comportementales
Quelques mesures de salubrité numérique
- un cadre d’utilisation partagé – une méthode (éviter les fuites de données sensibles), des garde-fous, des choix d’outils explicites et éclairés. Par exemples :
- quelle IA générative utiliser et pourquoi ?
- par défaut l’IA générative utilise vos données pour s’entrainer
- une culture éthique et partagée
- anticipation de scénarios & plans d’actions, exercices de crise
- recherche et innovation pour trouver des solutions aux risques observés, et continuer à avoir une avance par rapport aux attaquants
- par exemple : un volume de data tel que l’IA est un levier essentiel pour renforcer la détection des événements inhabituels ;
- autre exemple : la blockchain comme complément aux solutions cyber existantes, pour des garanties de traçabilité et de résilience-
- superviser les usages
- s’appuyer effectivement sur le bon sens, la responsabilisation des individus, et un état d’esprit collectif
- se former aux outils, à la legislation, développer l’expertise
- créer des boucles d’apprentissage, via des retours d’expérience, pour nourrir l’expertise
- travailler sur le droit à l’erreur, qui permet une réaction précoce vs un problème masqué qui mute en crise majeure
- continuer à utiliser des ressources cognitives humaines : mémoire et raisonnement, persévérance, aisance face à l’incertitude
- une étude du MIT MediaLab montre qu’un usage intensif de ChatGPT pourrait réduire l’activité cérébrale de mémoire et raisonnement de 40%
- Omind a réalisé une compilation d’études, pour une production de contenu demandée à 3 groupes, avec IA, sans IA et réflexion sans IA puis avec. Les productions immédiates sont plus rapides et de meilleure qualité avec IA, mais la persévérance chute et l’intolérance à l’incertitude augmente.
- continuer à développer et nourrir vigilance, sens critique et intuition
- continuer à croiser des regards différents -les voix des femmes sont très minoritaires (moins d’un tiers) dans les publications et conférences, et les services cyber, AI et big data, comment dépasser cette réalité ?-
Liens entre enjeux des Technologies Numériques Avancées & Equipes Hautement Performantes
A travers les regards croisés ci-dessus, il apparait que les éléments humains sont clefs dans les changements liés aux technologies numériques avancées.
Le modèle développé par Agnès Grisard, An-Dante, décrit deux étapes majeures de maturité des systèmes humains face aux enjeux complexes.
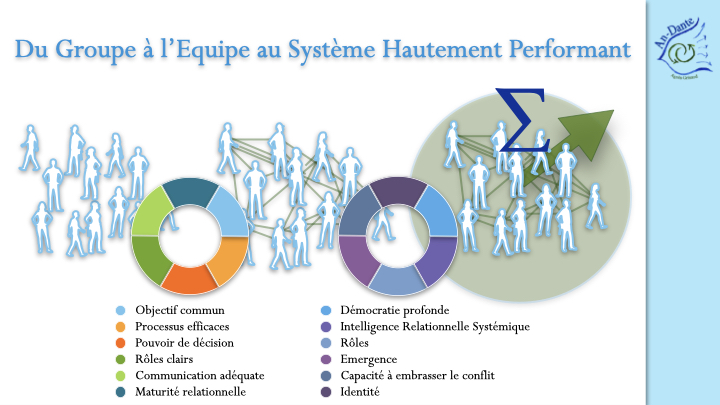
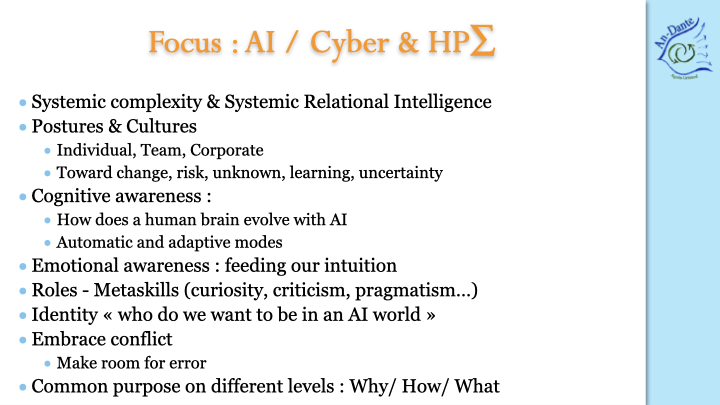
Le croisement de ces éléments issus du coaching des systèmes des relations et des organisations avec le sujet de l’IA et de la cyber amène les points suivants, indispensables :
- La capacité à travailler dans complexité systémique et avec l’intelligence systémique relationnelle
- La clarté sur les postures et cultures, individuelles, de l’équipe et de l’entreprise, ainsi que les ressources cognitives et comportementales face au changement au risque à l’inconnu, aux apprentissage et l’incertitude
- La conscience cognitive : comment un cerveau humain évolue-t-il avec l’usage de l’IA, les modes automatiques et adaptatifs de l’espèce humaine
- Le développement de la conscience émotionnelle pour nourrir l’intuition
- Les rôles dans un système complexe, y compris les rôles qui nourrissent l’intelligence émotionnelle et comportementale du système, tels que la curiosité, la critique, le pragmatisme…
- L’identité du système, qui sommes-nous dans un monde IA ?
- La capacité à embarquer le conflit, à faire de la place à l’erreur comme processus de performance
- Un objectif commun, sur différents niveaux : raison d’être, les valeurs principes méthodes, les produits et services concrets
En guise de conclusion
Pour tenter un éclairage sur cette question « Comment l’humain embarque-t-il dans les technologies numériques avancées ? » vous avez trouvé ici quelques pistes exposées.
Le changement est déjà présent à tous les niveaux de l’entreprise, parfois visible, parfois moins. Ainsi que dans les différents rôles des individus, personnels et professionnels.
C’est bien cette complexité qu’il faut prendre en compte, en alliant l’expertise technique dans ces domaines avec l’expertise humaine.
Pour passer à l’action :
- Après avoir lu cet article, et les sources qui vous parlent
- Quels sont les éléments que vous prenez déjà en compte ?
- Quel est votre rôle dans l’entreprise ?
- Quel est votre posture spontanée ?
- Vers quoi voulez-vous aller ? Si vous deviez vous écrire un objectif SMART aujourd’hui, quel serait-il ?
- Quel premier pas pouvez-vous faire pour vous rapprocher de votre objectif ?
Sources
- Cyril Segretain INSA – Information security Manager Europe Uniqlo “la cybersecurité à l’épreuve des cultures : retour d’expérience France-Japon”
- Julien Guille INSA – Head of Digital Acceleration Nissan – Co-Author for The AI advantage, Navigating the AI Disruption from Enterprise to Individuals -Chapter 9-
- Riadh Lebib, Chercheur en neurosciences, Xè limite – Faire de notre cognition une ressource planétaire
- Agnès Grisard, An-Dante Performance via relationship https://an-dante.fr/comment-devenir-un-systeme-hautement-performant/
- Jean-Michel Bréard, CEO Esker – éditeur de solutions cloud pour automatiser les cycles de gestion et les processus métiers
- Thierry Roger, Directeur Lab Innovation ALTEN “L’avenir de la cyber sécurité passe-t-il par la blockchain ?”
- Arthur Tondereau, Data Scientist ADVENS, L’Intelligence Artificielle dans les Security Operations Centers : un allié incontournable face à l’évolution des menaces.
- Anthony Dalmière, Guillaume Auriol, Pascal Marchand, Vincent Nicomette, Laboratoire de recherche INSA-CNRS, Cybersécurité et Ingénierie Sociale
- Laurane Raimondo Enseignante chercheure au laboratoire de recherche LRCS, responsable de formation à l’ILERI
- Damien Crémilleux AMOSSYS – Se préparer aux crises cyber par la pratique
- Imade Elbaraka, Deloitte Cyber France et Afrique francophone – Protéger demain : la cyber sécurité comme levier de résilience et de souveraineté
- INSA Interface Numéro spécial Cybersécurité
- State of IA in the Enterprise, The untapped Edge – Deloitte – 202601 https://www.deloitte.com/cy/en/issues/generative-ai/state-of-ai-in-enterprise.html
- Agence Nationale de la Sécurité des Systèmes d’Information https://messervices.cyber.gouv.fr/documents-guides/anssi-guide-organiser-un-exercice-de-gestion-de-crise-cyber-v1.0.pdf
- ISC2 International Information System Security Certification Consortium. World’s leading non-profit professional organization and membership association for cybersecurity and information security professionals – Women in Cyber https://www.isc2.org/Insights/2025/03/Women-Comprise-22-percent-of-the-Cybersecurity-Workforce
- Omind les effets de l’IA sur le cerveau https://www.omind.me/effets-ia-sur-le-cerveau.html